Naar de inhoud

ISO 27001 certificering

Binnen no time ISO 27001 gecertificeerd

Laat zien dat jouw organisatie zorgvuldig met informatie en data omgaat. Wij begeleiden je bij het volledige certificeringstraject, van A tot Z. Plan direct jouw gratis adviesgesprek (t.w.v. € 95) of vraag direct een offerte aan.

Liever direct contact? Bel ons: 085 833 0088. Of laat een terugbelverzoek achter.

Snelle offerte & vaste prijsKorte lijnen, snel schakelenMaatwerk bij korte deadline
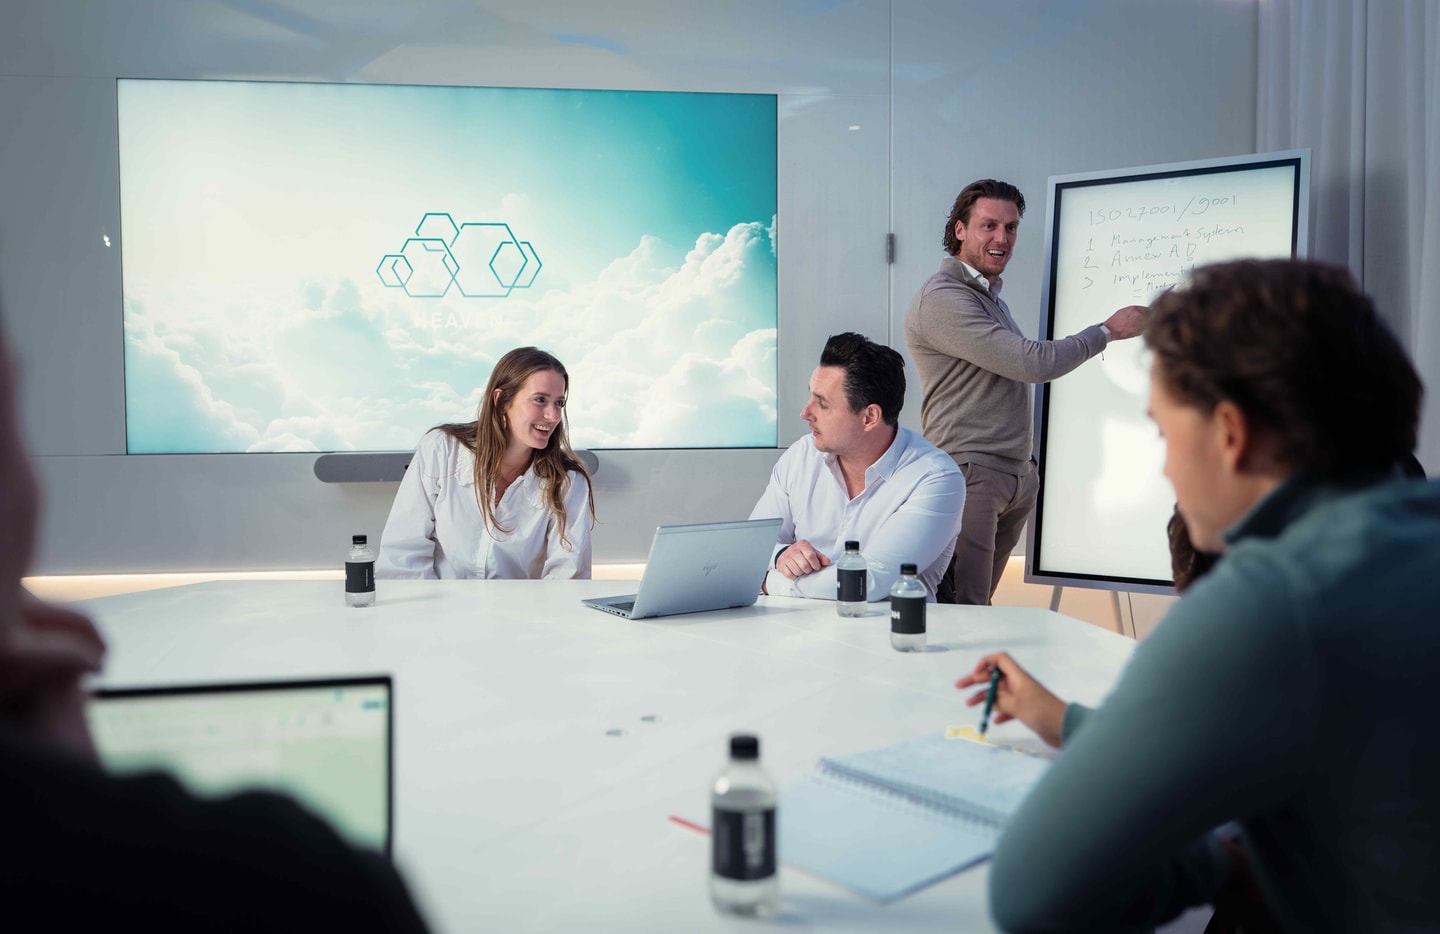
Vier mensen aan een witte vergadertafel met een scherm en een whiteboard

1.006

Trajecten begeleid

100%

Certificeringsgarantie

5/5

op Google

2 wkn

Startgarantie na akkoord

Al 8 jaar vertrouwd door 1.006 tevreden opdrachtgevers

Logo Ballast NedamLogo BoxwiseLogo First ImpressionLogo Guts InstallatietechniekLogo BruilLogo TeunesenLogo YuvertaLogo Max BöglLogo OmniplastLogo ExclutonLogo Tulip

Waarom ISO 27001

Alles wat je wilt weten voordat je start

Informatiebeveiliging is geen bijzaak, maar een voorwaarde voor vertrouwen. Met een ISO 27001-certificering toon je aan dat jouw organisatie vertrouwelijk omgaat met bedrijfs- en klantdata. Dit verhoogt het vertrouwen bij opdrachtgevers, klanten en samenwerkingspartners.

Daarnaast vergroot ISO 27001 jouw kansen bij opdrachten en aanbestedingen. Steeds meer opdrachtgevers en (semi-)overheden stellen een ISO 27001-certificaat als contract- of aanbestedingseis, of laten het zwaar meewegen bij de selectie. Met het certificaat toon je aan dat jouw organisatie informatiebeveiligingsrisico’s beheerst en zorgvuldig omgaat met vertrouwelijke informatie.
Kortom: met ISO 27001 ben je sterker, professioneler en veiliger. Wij begeleiden je van eerste intake tot audit en zorgen dat het traject efficiënt verloopt, zodat jij tijd houdt voor jouw kernactiviteiten. Plan nu jouw gratis adviesgesprek (t.w.v. € 95) of vraag direct een offerte aan. Of ga alvast zelf aan de slag met ons ISO 27001 stappenplan.

Liever direct contact? Bel ons op 085 833 0088. Of laat een terugbelverzoek achter via dit formulier.

Een ISO 27001-certificeringstraject start vanaf €995. De kosten van een ISO 27001-certificering kunnen verschillen per organisatie, afhankelijk van de omvang, het aantal locaties, de complexiteit van de IT-omgeving, het bestaande beveiligingsniveau en hoeveel werk je zelf uitvoert. Reken afzonderlijk op kosten voor advies en implementatie, interne uren, training en technische maatregelen. Een ISO 27001-implementatie duurt meestal 6 tot 12 maanden. Hoe lang het voor jouw organisatie duurt, hangt af van de omvang, je huidige beveiligingsmaatregelen, de IT-omgeving en de tijd die je medewerkers kunnen vrijmaken. Diks Process Support biedt ook spoedtrajecten met een doorlooptijd van zes weken en een startgarantie binnen één week.

Ontvang binnen 24 uur je prijs op maat

Drie jaar is een ISO 27001-certificaat geldig, mits je organisatie de jaarlijkse surveillanceaudits succesvol doorloopt. Voor het einde van het derde jaar volgt een hercertificeringsaudit. De geldigheid hangt af van blijvende naleving van de norm en tijdige audits. Diks Process Support plant de begeleiding rond deze auditcyclus; een implementatietraject duurt daar doorgaans 6 tot 12 maanden.

Nee, ISO 27001 is in Nederland niet wettelijk verplicht. De AVG en de Cyberbeveiligingswet verplichten bepaalde organisaties wel tot passende informatiebeveiliging, maar schrijven geen ISO 27001-certificaat voor. Een uitzondering geldt voor bedrijven waarvan een opdrachtgever, aanbesteding of contract certificering eist; voor hen is ISO 27001 een contractuele voorwaarde.

Klaar om ISO 27001 aan te pakken?

Binnen 24 uur een offerte op maat, met een vaste prijs.

Wat je mag verwachten

Een zorgeloos ISO 27001 certificeringstraject

Van intake tot groen vinkje. Dit regelen we voor je.

Offerte aanvragen

Offerte binnen 24 uur

Scherpe tarieven & vaste prijs, financiële helderheid.

Startgarantie binnen twee weken

Snel schakelen & maatwerk bij korte deadline.

Focus op jouw eigen business

Wij nemen het werk uit handen, van intake tot groen vinkje.

Nazorg

Mogelijkheid tot periodiek onderhoud.

Praktisch en begrijpelijk traject

Helder & minimale documentatie, behapbaar en concreet voor jouw organisatie.

Winnen met concurrentievoordeel

100% certificeringsgarantie

Het traject

In 5 stappen naar
jouw ISO 27001-certificaat

Helder, compact en met een vaste planning. Zo weet je vooraf precies wat er wanneer gebeurt.

Gratis adviesgesprek

We brengen je situatie, doel en deadline in kaart. Binnen 30 minuten weet je wat er nodig is.

Offerte & planning

Vaste prijs binnen 24 uur. Startgarantie binnen twee weken.

Nulmeting & inrichting

We bouwen het managementsysteem: praktisch, compact en passend bij hoe jullie werken.

Implementatie & interne audit

We trainen je mensen en toetsen of het systeem in de praktijk werkt.

Certificering

Begeleiding bij de externe audit tot het certificaat binnen is. En daarna: nazorg.

Gratis download

Het ISO 27001-stappenplan

Alle stappen uitgewerkt: wat je oplevert, wie je nodig hebt en hoe lang het duurt. Direct in je inbox.

Download stappenplan

PDF
Alle stappen, van start tot certificaatWat je oplevert en wie je nodig hebtRealistische doorlooptijd per stap
Download het stappenplan
Roy van Diks Process Support met de armen over elkaar in een lichte hal
Belt je vandaag nog terug

ISO 27001-specialist

Roy

Terugbelverzoek

Even sparren met Roy? We bellen je persoonlijk terug

Klaar om ISO 27001 écht aan te pakken? We bellen je dezelfde dag nog terug.

  1. 01Laat je naam en nummer achter
  2. 02Roy belt je snel terug
  3. 03Je krijgt eerlijk advies op maat
★★★★★1.006 organisaties gingen je voor · Gratis en vrijblijvend

Referenties

Wat klanten over
ons zeggen

★★★★★

Google review

“Diks, in dit geval Maikel, heeft ons van A tot Z geholpen met een hernieuwde RI&E en VCA**. De audit verliep vlekkeloos. Als je hier zelf geen zin of tijd voor hebt, zijn zij een aanrader.”

MS

Martijn van ’t Slot

RI&E en VCA**

★★★★★

Google review

“Diks Process Support heeft ons met verschillende trajecten kunnen helpen. Door de korte en directe communicatie konden we snel schakelen en was het snel op orde.”

Brown’s Lunchclub

Thijs Willems

Brown’s Lunchclub

★★★★★

Google review

“Vanaf het eerste moment zijn we uitstekend geholpen. Het team is vriendelijk, deskundig en denkt echt met je mee. Ook bij het behalen van onze ISO-certificering zijn we uitstekend begeleid.”

Portret Dave van Kollenburg

Dave van Kollenburg

Unique Human

★★★★★

Google review

“Zeer tevreden over de hulp van Bart Passier bij het VCA-certificeren van ons bedrijf. Korte lijnen, snel schakelen en een supersnelle certificering. We kunnen Diks heel sterk aanbevelen.”

Roel Schabbink, Dakcentrale Nederland

Roel Schabbink

Dakcentrale Nederland

★★★★★

Google review

“Vanaf het begin was de aanpak nuchter, duidelijk en praktisch. Dirk wist de ISO-eisen helder te vertalen naar onze dagelijkse praktijk. Het resultaat: onze externe audit zonder afwijkingen afgerond!”

Portret Thijs Diepenmaat

Thijs Diepenmaat

Machinefabriek Diepenmaat

★★★★★

Google review

“Veel deskundigheid, en complexe eisen worden duidelijk en praktisch vertaald naar onze organisatie. De communicatie verloopt snel en prettig, de begeleiding is professioneel en betrokken.”

Portret John van den Berg

John van den Berg

First Impression

★★★★★

Google review

“Knap dat je in de cursustijd zoveel info kunt geven en alles zo goed uitlegt dat iedereen kan slagen. Geduld, rust en kundigheid. Niets dan lof.”

HH

Han ten Have

Cursist training

FAQ

Veelgestelde vragen over ISO 27001

Staat je vraag er niet tussen? Neem contact op met een van onze ISO-specialisten.

Stel je vraag

ISO 27001 is een internationale norm voor informatiebeveiliging. De norm beschrijft de eisen voor het opzetten, invoeren, onderhouden en voortdurend verbeteren van een Information Security Management System (ISMS). Daarmee beheerst een organisatie risico’s en beschermt zij de vertrouwelijkheid, integriteit en beschikbaarheid van informatie tegen onder meer cyberaanvallen, datalekken en onbevoegde toegang.

ISO 27001 is de internationale norm voor informatiebeveiliging. De norm beschrijft hoe een organisatie een informatiebeveiligingsmanagementsysteem (ISMS) opzet, uitvoert en blijft verbeteren. ISO staat voor International Organization for Standardization, 27001 is het nummer van de norm. Een organisatie met ISO 27001 laat zien dat ze haar informatie aantoonbaar beschermt tegen verlies, misbruik en cyberincidenten.

ISO 27001 is bedoeld voor iedere organisatie die informatie veilig en aantoonbaar wil beheren, ongeacht omvang of sector. De norm is relevant voor onder meer IT-bedrijven, zorginstellingen, overheden, financiële dienstverleners, productiebedrijven en zakelijke dienstverleners. Ook kleine organisaties kunnen zich certificeren, bijvoorbeeld wanneer zij gevoelige gegevens verwerken, beveiligingsrisico’s willen beheersen of moeten voldoen aan eisen van klanten en aanbestedingen.

Organisaties kiezen voor ISO 27001 om informatiebeveiligingsrisico’s structureel te beheersen en aantoonbaar zorgvuldig met gegevens om te gaan. De norm helpt bij het voorkomen en beperken van datalekken, cyberincidenten en uitval. Certificering versterkt bovendien het vertrouwen van klanten en ketenpartners, ondersteunt naleving van beveiligingseisen en kan noodzakelijk zijn om mee te doen aan aanbestedingen of nieuwe opdrachten te verkrijgen.

Een ISO 27001 ISMS werkt als een doorlopende verbetercyclus voor informatiebeveiliging. De organisatie bepaalt de scope, brengt risico’s in kaart en kiest passende organisatorische, personele, fysieke en technische maatregelen. Beleid, verantwoordelijkheden en registraties worden vastgelegd en toegepast. Met controles, interne audits en de directiebeoordeling wordt vastgesteld of het systeem werkt. Afwijkingen en nieuwe risico’s leiden vervolgens tot verbeteracties.

ISO 27001 stelt eisen aan het opzetten, uitvoeren, controleren en voortdurend verbeteren van een ISMS. De organisatie moet onder meer de scope bepalen, informatiebeveiligingsrisico’s beoordelen, passende maatregelen kiezen en verantwoordelijkheden vastleggen. Ook zijn bewustwording, documentatie, monitoring, interne audits, een directiebeoordeling en corrigerende maatregelen vereist. Welke beveiligingsmaatregelen nodig zijn, hangt af van de organisatie, haar risico’s en toepasselijke wettelijke of contractuele eisen.

Een ISO 27001-certificaat behaal je door eerst de scope en huidige situatie vast te stellen. Daarna voer je een risicoanalyse uit, richt je het ISMS in en implementeer je passende beveiligingsmaatregelen. Vervolgens controleer je de werking via een interne audit en directiebeoordeling. Een onafhankelijke certificerende instelling voert daarna de certificeringsaudit in twee fasen uit. Bij een positief oordeel ontvangt de organisatie het certificaat.

Een ISO 27001-audit verloopt systematisch en bestaat bij de eerste certificering uit twee fasen. In fase één beoordeelt de certificerende instelling de documentatie, scope en gereedheid van het ISMS. In fase twee controleert de auditor met gesprekken, observaties en steekproeven of beleid en beveiligingsmaatregelen daadwerkelijk worden toegepast. Eventuele afwijkingen moeten worden opgelost voordat de organisatie het certificaat kan ontvangen.

ISO 27001 is in de meeste gevallen niet wettelijk verplicht. Een certificaat kan wel als contractvoorwaarde of aanbestedingseis worden gevraagd door klanten en opdrachtgevers. De AVG en de Cyberbeveiligingswet verplichten bepaalde organisaties tot passende informatiebeveiliging, maar schrijven niet algemeen een ISO 27001-certificaat voor. Certificering helpt wel om beveiligingsmaatregelen en structurele risicobeheersing aantoonbaar te maken.

Diks Process Support begeleidt vanuit Boxtel organisaties in Nederland en België bij alle stappen om ISO 27001 te behalen. QMonkeys, Direct-Effect, Ideo en BlueHike doorliepen met deze begeleiding een ISO 27001-traject. Je bepaalt de scope, voert een nulmeting en risicoanalyse uit, bouwt het managementsysteem voor informatiebeveiliging op en implementeert maatregelen. Daarna volgen de interne audit, directiebeoordeling en certificeringsaudit door een onafhankelijke certificatie-instelling.

Na de eerste certificeringsaudit volgt bij ISO 27001 normaal elk jaar een surveillanceaudit en elke drie jaar een hercertificeringsaudit. Dit volgt niet uit de wet, maar uit de certificatieregels bij ISO/IEC 27001 en ISO/IEC 17021-1. Organisaties zonder certificaat hoeven deze externe audits niet te doen, tenzij een opdrachtgever of contract certificering vereist.

ISO/IEC 27001:2022 bevat 93 controls, maar die zijn niet automatisch allemaal verplicht. Paragraaf 6.1.3 en Annex A vereisen dat je op basis van risico’s bepaalt welke maatregelen nodig zijn en dit vastlegt in de Verklaring van Toepasselijkheid. Voor organisaties waarop specifieke wetgeving, toezichtregels, contracten of opdrachtgeverseisen gelden, kunnen bepaalde controls wel verplicht zijn.

Een ISMS (Information Security Management System) is een managementsysteem waarmee je informatiebeveiliging structureel beheert en verbetert. Het is de basis voor ISO 27001-certificering. Je zet een ISMS op in zes stappen: 1. Bepaal de scope, context en verantwoordelijken. 2. Breng informatie, dreigingen en risico's in kaart. 3. Kies passende beheersmaatregelen en leg ze vast in de Verklaring van Toepasselijkheid. 4. Stel beleid en procedures op en voer de maatregelen uit. 5. Controleer de werking met monitoring, een interne audit en directiebeoordeling. 6. Corrigeer afwijkingen en verbeter het ISMS continu.

Een externe CISO is een ingehuurde Chief Information Security Officer die tijdelijk of parttime de regie over informatiebeveiliging voert. Deze specialist helpt met risicobeheersing, beleid, een ISMS, audits en eisen zoals ISO 27001 en NIS2. Diks Process Support, gespecialiseerde cybersecurityadviesbureaus en interim-bureaus bieden deze dienst aan. Dit past bij organisaties zonder eigen CISO of met tijdelijk behoefte aan extra expertise.

ISO 27001 is een internationale norm voor het beheersen van informatiebeveiligingsrisico’s. Nee, een ISO 27001-certificaat betekent niet automatisch dat je aan de AVG voldoet. De norm helpt om passende beveiligingsmaatregelen structureel te organiseren. De AVG geldt voor organisaties die persoonsgegevens verwerken en stelt daarnaast privacy-eisen, zoals een wettelijke grondslag, transparantie en rechten van betrokkenen.

Een interne audit binnen ISO 27001 is een systematisch onderzoek naar de werking en betrouwbaarheid van het ISMS en de bijbehorende processen. Een onafhankelijke interne medewerker of ingehuurde auditor controleert of de organisatie de norm, het eigen beleid en vastgestelde maatregelen naleeft. De bevindingen maken afwijkingen en verbeterpunten zichtbaar voordat de externe certificeringsaudit plaatsvindt.

Een ISO 27001-certificaat wordt afgegeven door een geaccrediteerde certificerende instelling, zoals DNV, TÜV, BSI of Bureau Veritas. Zo'n instelling is erkend door een nationale accreditatieorganisatie en werkt volgens ISO 17021. Een interne audit of een adviseur volstaat niet: voor certificering is een externe audit door een onafhankelijke, geaccrediteerde instantie verplicht. Wil je controleren of een bedrijf gecertificeerd is? Vraag het certificaatnummer op en zoek het op in de online database van de uitgevende instelling.

Een ISO 27001-certificaat is drie jaar geldig vanaf de afgiftedatum. In jaar één en jaar twee volgt een surveillance-audit. Die is minder uitgebreid dan de certificeringsaudit, maar toetst wel of je ISMS nog effectief werkt. Ongeveer zes maanden voordat het certificaat verloopt, start je de hercertificering: een volledige audit in twee fasen door een geaccrediteerde certificeringsinstelling. Bij een positief resultaat ontvang je een nieuw certificaat voor de volgende drie jaar.

Over ons

De partner die kwaliteit net zo serieus neemt als jij

Geen traditioneel adviesbureau, maar een club doeners. We kennen de norm én de vloer, houden documentatie minimaal en zorgen dat het systeem blijft werken, ook na het certificaat.

Vanuit Boxtel, Rotterdam, Arnhem en Antwerpen begeleiden we organisaties in industrie, bouw, techniek, zorg en dienstverlening. Informeel, laagdrempelig en altijd gericht op wat wél kan.

8 jaar

Ervaring in certificering

1.006

Tevreden opdrachtgevers

4

Vestigingen in NL & BE

Man in colbert staat met een tablet in een magazijn met een rode heftruck

Landelijk actief

Overal een specialist dichtbij, got you covered

Vanuit vier vestigingen werken we door heel Nederland en Vlaanderen. Op locatie als het moet, op afstand als het kan.

Offerte aanvragen

Hoofdkantoor

Ladonkseweg 9
5281 RN Boxtel

Bekijk op Google Maps

Locatie Rotterdam

Hofplein 20
3032 AC, Rotterdam

Bekijk op Google Maps

Locatie Arnhem

Meester B.M. Teldersstraat 7
6842 CT, Arnhem

Bekijk op Google Maps

Locatie Antwerpen

Borsbeeksebrug 34, Post X
2600, Antwerpen

Bekijk op Google Maps

Klaar om ISO 27001
écht aan te pakken?

Vraag vrijblijvend een offerte aan. Heb je vragen? Bel ons gerust.